
Fransa’da Intermarché, Coopérative U ve Carrefour SA zincirlerine ait mağazaların da aralarında bulunduğu 700 marketi etkileyen siber saldırı, perakendecilere ilk saldırı değil. Geçen yıl bilgisayar korsanları, Birleşik Krallık'taki Co-op süpermarket zincirinin operasyonlarını hedef alarak teslimatları aksattı, bazı mağazaların taze gıda sıkıntısı yaşamasına neden oldu ve şirketin satışlarında 200 milyon Sterlin’i (267 milyon dolar) aşan bir kayba yol açtı. Marks & Spencer Group da 2025 yılında büyük çaplı bir siber saldırıya uğradı. Saldırı, çevrimiçi hizmetleri dört ay boyunca aksattı ve faaliyet kârında tahminen 300 milyon sterlinlik bir düşüşe katkıda bulundu.
Neden perakende sektörü hedef alınıyor?
Uzmanlar, bu olayların gıda perakendecilerinin siber saldırılara karşı ne kadar savunmasız olduğunu ortaya koyduğunu söyledi. Marketler genellikle düşük kâr marjlarıyla, hassas biçimde ayarlanmış tedarik zincirleriyle ve büyük miktarlarda bozulabilir ürünle faaliyet gösteriyor. Bu ürünler, nispeten kısa süreli kesintilerde bile bozulabiliyor. Marketler aynı zamanda ülkelerin gıda güvenliğinin hayati bir unsuru olduğundan, kaos yaratmak isteyen saldırganlar için cazip bir hedef haline geliyor.
Warwick Üniversitesi'nde siber güvenlik alanında kıdemli öğretim görevlisi olan Harjinder Singh Lallie, “Bilgisayar korsanları perakende sektörünü hedef alıyor çünkü bu sektör zayıf ve toplum üzerinde çok büyük bir etki yaratabiliyor. Burada bir tür kartopu etkisi görüyoruz. Diğer siber saldırganlar, bu alanın hazırlıksız olduğunu gördükçe daha fazlası perakende sektörünü hedef alıyor” dedi.
Intermarché'nin sahibi olan Groupement Mousquetaires'in bir sözcüsü, şirkete ait 300 mağazanın saldırıya uğradığını söyledi. Carrefour ise 80 süpermarketin etkilendiğini açıkladı. Birleşik Krallık'ta M&S ve Co-op'a yönelik saldırıların, şirketlerden para sızdırma girişimleri olduğu söylenmişti. Her iki olaya ilişkin soruşturmalar da saldırganların insanları kandırarak giriş bilgilerini vermelerini veya başka yollarla erişim sağlamalarını amaçlayan “sosyal mühendislik” yöntemlerini kullandığı bilinen gruplara odaklandı.
Güncelleme almayan modeller etkilendi
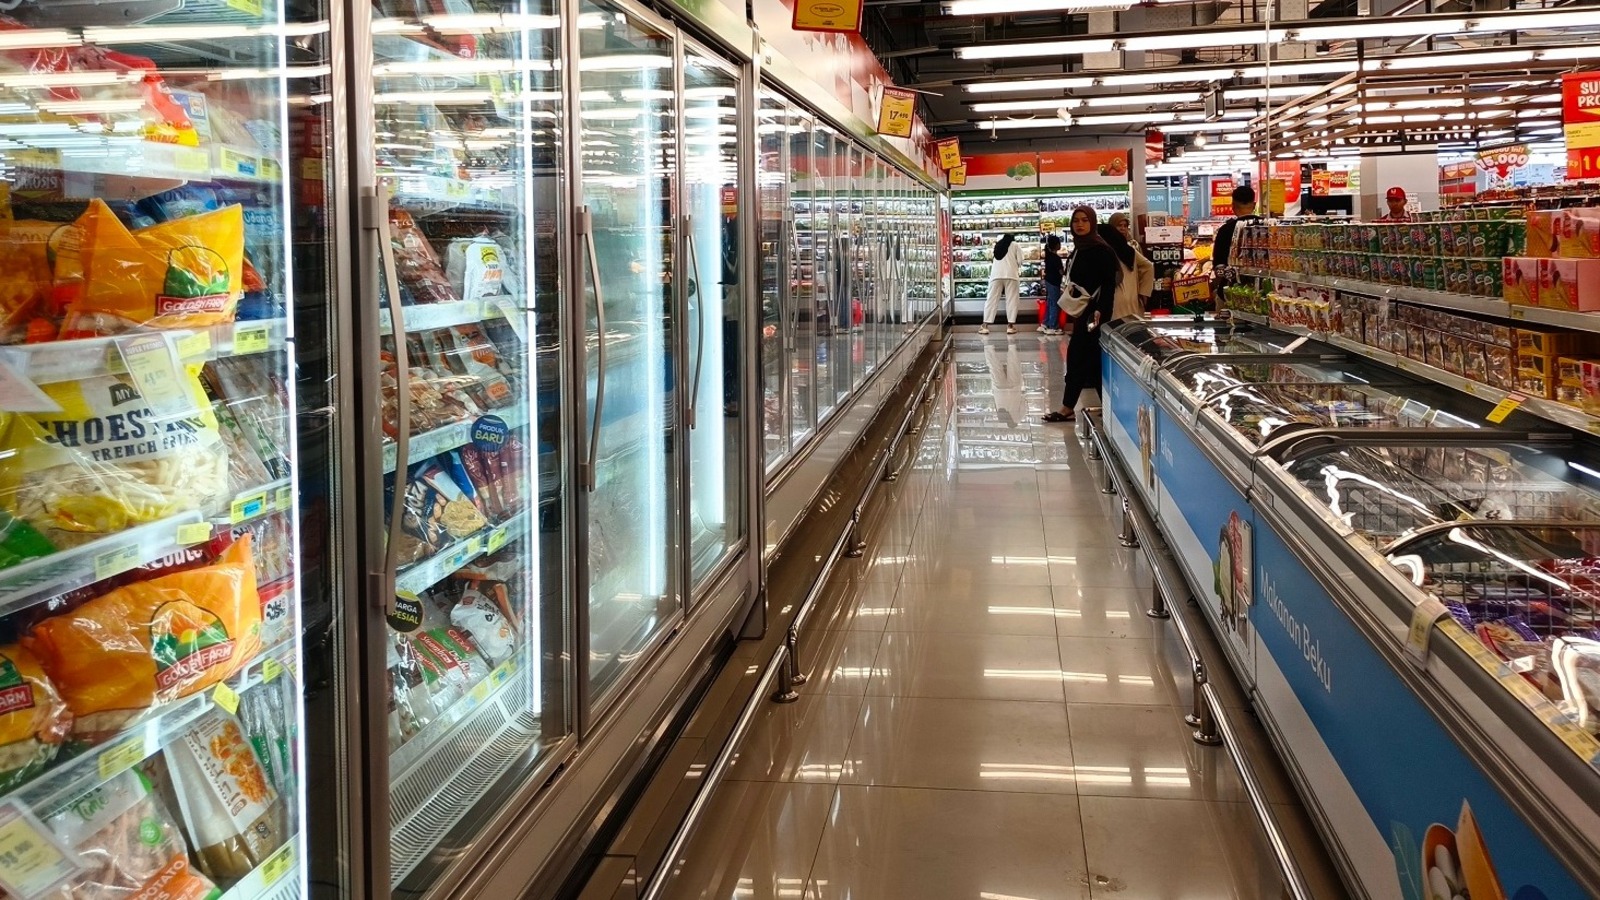
Fransa'daki saldırılar, internete bağlı merkezi buzdolabı kontrol üniteleri üzerinden gerçekleştirildi. Bu üniteler, hizmet sağlayıcıların sıcaklıkları uzaktan izlemesine olanak tanıyor. Saldırganlar bu sistemlerin bazılarına erişim sağlayarak ayarlarını değiştirdi ve buzdolapları ile dondurucuların ısınmasına yol açan uzun süreli buz çözme döngülerini devreye soktu. Ekipmanları saldırıdan etkilenen üreticilerden biri olan Danfoss, ele geçirilen cihazların çoğunun artık yazılım veya güvenlik güncellemesi almayan eski modeller olduğunu belirtti.
Stokların yönetilmesi ve gıda güvenliği standartlarının karşılanması gerekliliği, perakendecileri nesnelerin interneti teknolojisine yatırım yapmaya yöneltti. Bu teknoloji sayesinde altyapılarını internete bağlayarak gerçek zamanlı izleme ve veri toplama olanağı elde ediyorlar. Ancak bu cihazlar zamanla eskidikçe ve sahipleri gelişen siber tehditlere karşı önlem almakta geri kaldıkça güvenlik açıkları oluşturuyor.
Siber güvenlik şirketi Xona Systems'ın CEO’su Bill Moore, perakende mağazalarındaki soğutma, ısıtma, havalandırma ve iklimlendirme sistemlerinin genellikle 10 ila 15 yıllık olduğunu ve siber tehditlerin daha az yaygın olduğu dönemlerde kurulduğunu söyledi. Moore'a göre perakendeciler, internete bağlı ekipmanların oluşturduğu riskleri fark etme konusunda üreticilerin gerisinde kaldı. Moore, “Bu, birçoğu için öncelikli bir konu olmadı” dedi.
“Güvenlik düzeyini korumak giderek zorlaşıyor”
Geleneksel olarak makineler ve buzdolapları gibi fiziksel ekipmanları kontrol eden sistemler, şirketlerin bilgi teknolojileri ağlarından ayrı tutuluyordu. Bu ayrım, bir ortamdaki güvenlik ihlalinin diğerine yayılma riskini sınırlamaya yardımcı oluyordu. Ancak uzaktan bakım, yazılım güncellemeleri ve diğer bağlantılar, ekipmanları internete açık hale getirebiliyor ve saldırganlar için potansiyel fırsatlar yaratabiliyor.
Palo Alto Networks'ün Paris'teki Unit 42 biriminde tehdit istihbaratı direktörü olan Luca Berni, “Perakendeciler, işletmelerinin faaliyetlerini sürdürmek için birbirine bağlı devasa teknoloji ağlarına güveniyor. Perakendeciler dijital operasyonlarını genişlettikçe her lokasyonda, platformda ve iş ortağında tutarlı bir güvenlik düzeyini korumak giderek zorlaşıyor” ifadelerini kullandı.